Google Workspaceを導入した直後は、メールやドライブを使い始める前に、管理者アカウントと復旧手段を整えることが重要です。特権管理者を日常業務にも使い続けたり、管理者が一人しかいなかったりすると、端末の紛失や二段階認証のトラブルが会社全体の利用停止につながる可能性があります。
この記事では、特権管理者、予備管理者、二段階認証、復旧情報、組織部門、管理者ロール、アラートとログを、導入直後に確認しやすい順番で整理します。管理画面の名称や利用できる機能は更新・契約プランによって異なるため、設定時はGoogle公式ヘルプと実際の管理コンソールを併せてご確認ください。
OFFICIAL INFORMATION
会社のメール・ファイル・予定をまとめて管理する
Google Workspaceでは、独自ドメインのGmail、ドライブ、カレンダー、Meetなどを管理者のもとで利用できます。MO-LIBの紹介リンクから新規に申し込む場合は、対象条件を満たすと初年度の利用料金が1ユーザーあたり10%割引になります。申し込み前にリンク先の対象プランと適用条件をご確認ください。
結論:管理者の保護と権限の分離を最初に行う
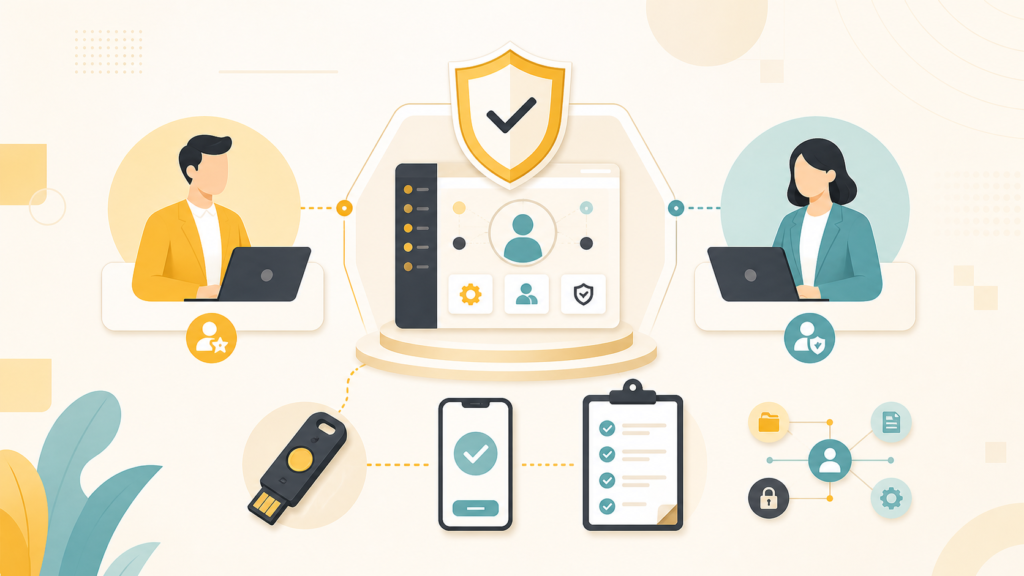
最初に行いたいのは、特権管理者を普段のメールやウェブ閲覧に使わないこと、復旧できる予備の管理者経路を用意すること、管理者を含む利用者へ二段階認証を適用することです。その後に、組織部門、グループ、管理者ロール、アラート、監査ログを会社の規模と運用体制に合わせて整えます。Googleが案内する規模別の確認項目はGoogle Workspaceのセキュリティチェックリストも参照してください。
設定項目を一度に増やすことよりも、「誰が設定するか」「誰が点検するか」「管理者が利用できないときに誰が復旧するか」を決めることが大切です。Googleは管理者アカウントへの二段階認証を順次必須化しているため、予備手段を準備してから適用範囲と開始日を決めてください。
導入直後に確認したい初期設定一覧
| 優先度 | 確認項目 | 完了の目安 |
|---|---|---|
| 最優先 | 特権管理者 | 日常利用から分け、用途と保管者を記録 |
| 最優先 | 予備管理者 | 主担当が利用不能でも復旧できる経路を確認 |
| 最優先 | 二段階認証 | 管理者から有効化し、バックアップ手段も確認 |
| 高 | 復旧情報 | 会社が管理できる連絡先と手順を記録 |
| 高 | 組織部門・グループ | 設定対象と共有・連絡の単位を分離 |
| 高 | 管理者ロール | 担当業務に必要な権限だけを割り当て |
| 中 | アラート・ログ | 確認担当、頻度、異常時の連絡先を決定 |
| 中 | 退職・異動手順 | 停止、データ移管、共有解除を一覧化 |
チェック欄には設定値そのものではなく、確認日、確認者、次回点検日を残します。パスワード、バックアップコード、復旧用メールアドレスなどの機密情報を、一般の業務台帳へ直接記載しないでください。
特権管理者を日常利用から分ける
特権管理者は、ユーザー、セキュリティ、サービス、請求など組織全体へ影響する操作を行えます。普段のメール、外部サイトの閲覧、ファイル受領にも同じアカウントを使うと、フィッシングや誤操作が管理権限へ直接つながります。
特権管理者は管理作業専用とし、日常業務には通常のユーザーアカウントを使う運用が適切です。管理作業を行う端末やブラウザプロファイルを分け、管理画面を開く目的と作業内容を記録すると、誤操作を減らしやすくなります。
予備の管理者と復旧経路を用意する
管理者が一人だけでは、退職、長期不在、端末故障、二段階認証の紛失時に復旧が難しくなります。Googleの小規模事業者向けセキュリティチェックリストでも、冗長な管理者アカウントを用意することが案内されています。
- 主担当以外に、緊急時に対応できる管理者を決める
- 管理者アカウントの用途と保管責任者を台帳へ残す
- 主担当が不在でも公式サポートや契約情報へ到達できるようにする
- 予備管理者のログインと二段階認証を定期的に確認する
必要以上に特権管理者を増やすのではなく、業務担当には後述する限定的な管理者ロールを使います。予備経路と最小権限を同時に設計することが重要です。
二段階認証を段階導入して必須化する
二段階認証は、パスワードが漏えいした場合の不正ログインを減らす基本設定です。Googleは管理者アカウントへの二段階認証を必須化しており、組織でも管理者や重要情報を扱う利用者から優先して適用することを推奨しています。
Googleは、フィッシングへの耐性が高いセキュリティキーを強い方法として案内しています。Googleからのメッセージや認証アプリも選択肢です。SMSは利用できますが、電話番号を狙った攻撃などのリスクがあるため、より安全な方法を優先してください。適用前にGoogle公式の二段階認証による組織保護の手順で現在の推奨方法と必須化の条件を確認します。
- 管理者と対象ユーザーを一覧にする
- 利用する認証方法と予備手段を決める
- 登録期間を設け、利用者が設定できたことを確認する
- 適用対象と開始日を決めて必須化する
- 端末紛失や機種変更時の連絡手順を共有する
復旧情報とバックアップ手段を管理する
二段階認証を有効にしても、登録端末の故障や紛失は起こります。復旧用の電話番号やメールアドレス、バックアップコード、セキュリティキーなど、利用できる手段と保管方法を確認してください。
管理コンソールでは、対象エディションと権限に応じて「セキュリティ」からアカウント復元に関する設定を管理できます。復旧情報は個人の私用連絡先へ依存しすぎず、会社が担当変更や退職時に見直せる運用にします。詳しい設定はGoogle公式のユーザー向けパスワード再設定の設定手順をご確認ください。
組織部門・グループ・ユーザーの役割を分ける
組織部門は、サービスやセキュリティ設定を適用する単位です。グループは、メール配信、共有、権限付与など複数の利用者をまとめるために使います。両者の役割を混同すると、異動時の変更や外部共有の管理が複雑になります。
最初から細かい組織部門を作りすぎず、雇用区分、業務内容、端末管理、外部共有など、設定を本当に分ける必要がある単位から始めます。ファイル共有の設計はGoogle Workspace共有ドライブの権限設計も併せてご覧ください。
管理者ロールを必要最小限にする
管理者ロールを使うと、ユーザー管理、グループ管理、サービス管理、レポート閲覧など、担当業務に必要な権限だけを割り当てられます。管理コンソールの「アカウント」から管理者ロールを確認し、特権管理者を使わなくても完了できる作業を分けてください。
| 担当業務 | 検討する権限 | 避けたい状態 |
|---|---|---|
| 入退社対応 | ユーザーの追加・停止・情報更新 | すべての設定を変更できる |
| メーリングリスト | グループの作成・メンバー管理 | ユーザーや請求まで管理できる |
| サービス運用 | 対象サービスの設定管理 | 無関係なサービスにも変更権限がある |
| セキュリティ確認 | 必要なレポートとログの閲覧 | 確認だけの担当者が設定変更できる |
管理者ロールと利用できる権限は契約プランや設定によって異なります。現在の権限定義はGoogle公式の管理者権限の定義と管理者ロールの割り当て手順をご確認ください。
アラートとログを月次点検へ組み込む
設定後は、アラートセンター、監査ログ、管理者権限、外部共有などを定期的に確認します。通知を増やすだけでは見落としが起きるため、確認担当と一次対応、記録先を決めます。利用できるアラートや調査機能は契約プランと管理者権限によって異なります。
| 点検項目 | 確認する内容 | 目安 |
|---|---|---|
| 管理者 | 不要な管理者、予備管理者の利用可否 | 毎月 |
| 二段階認証 | 未登録者、例外、復旧手段 | 毎月 |
| アラート | 重要通知、対応状況、再発の有無 | 随時・月次 |
| 監査ログ | 管理操作、ログイン、共有の異常 | 月次 |
| 外部共有 | 期限切れの共有、退職者、契約終了先 | 月次 |
| 台帳 | 確認日、確認者、次回対応 | 点検ごと |
アラートルールでは、条件に合う操作を検知してアラートセンターやメールへ通知できます。監査・調査画面では対象となるログを確認できますが、利用可能なログや高度な調査機能はエディションごとに異なります。
退職・異動・契約終了時の手順を先に決める
初期設定の段階で、利用者を追加するときだけでなく、退職・異動・外部委託終了時の処理も決めておきます。アカウント停止だけでは、共有ドライブ、グループ、カレンダー、外部サービス、端末、メール転送などに権限が残ることがあります。
- 最終利用日とアカウント停止日時
- メール、マイドライブ、カレンダーの引継ぎ先
- 共有ドライブとグループのメンバー解除
- ECカート、モール、広告、OMSなど外部サービスの停止
- 会社端末とセキュリティキーの返却
- 復旧情報と管理者台帳の更新
EC運営でGoogle Workspaceをどう使うかはEC運営でのGoogle Workspace活用ガイドで、無料Gmailとの違いはGoogle Workspaceと無料Gmailの比較で整理しています。
まとめ
Google Workspaceの初期設定では、サービスを使い始めることより先に、管理者を保護し、復旧経路と権限分離を整えることが重要です。特権管理者を日常利用から分け、予備管理者と二段階認証、復旧手段を確認してから、組織部門、グループ、限定的な管理者ロールを設計します。
設定後は、アラートやログを確認する担当と頻度を決め、退職・異動時の手順まで台帳へ残してください。初期設定を一度きりの作業にせず、会社の人員やEC運営体制が変わるたびに見直せる状態にすることが、安全で継続しやすい運用につながります。
機能・公式手順・紹介プログラム確認日:2026年9月2日。Google Workspaceの機能、管理画面、各プランの仕様は変更される場合があります。設定時はGoogle公式ヘルプと実際の管理コンソールを優先してください。紹介リンク経由で申込み・契約が行われた場合、MO-LIBに紹介料が発生することがあります。
掲載情報の確認日:2026年9月2日。機能・料金・画面は変更される場合があるため、利用時は最新の公式案内をご確認ください。